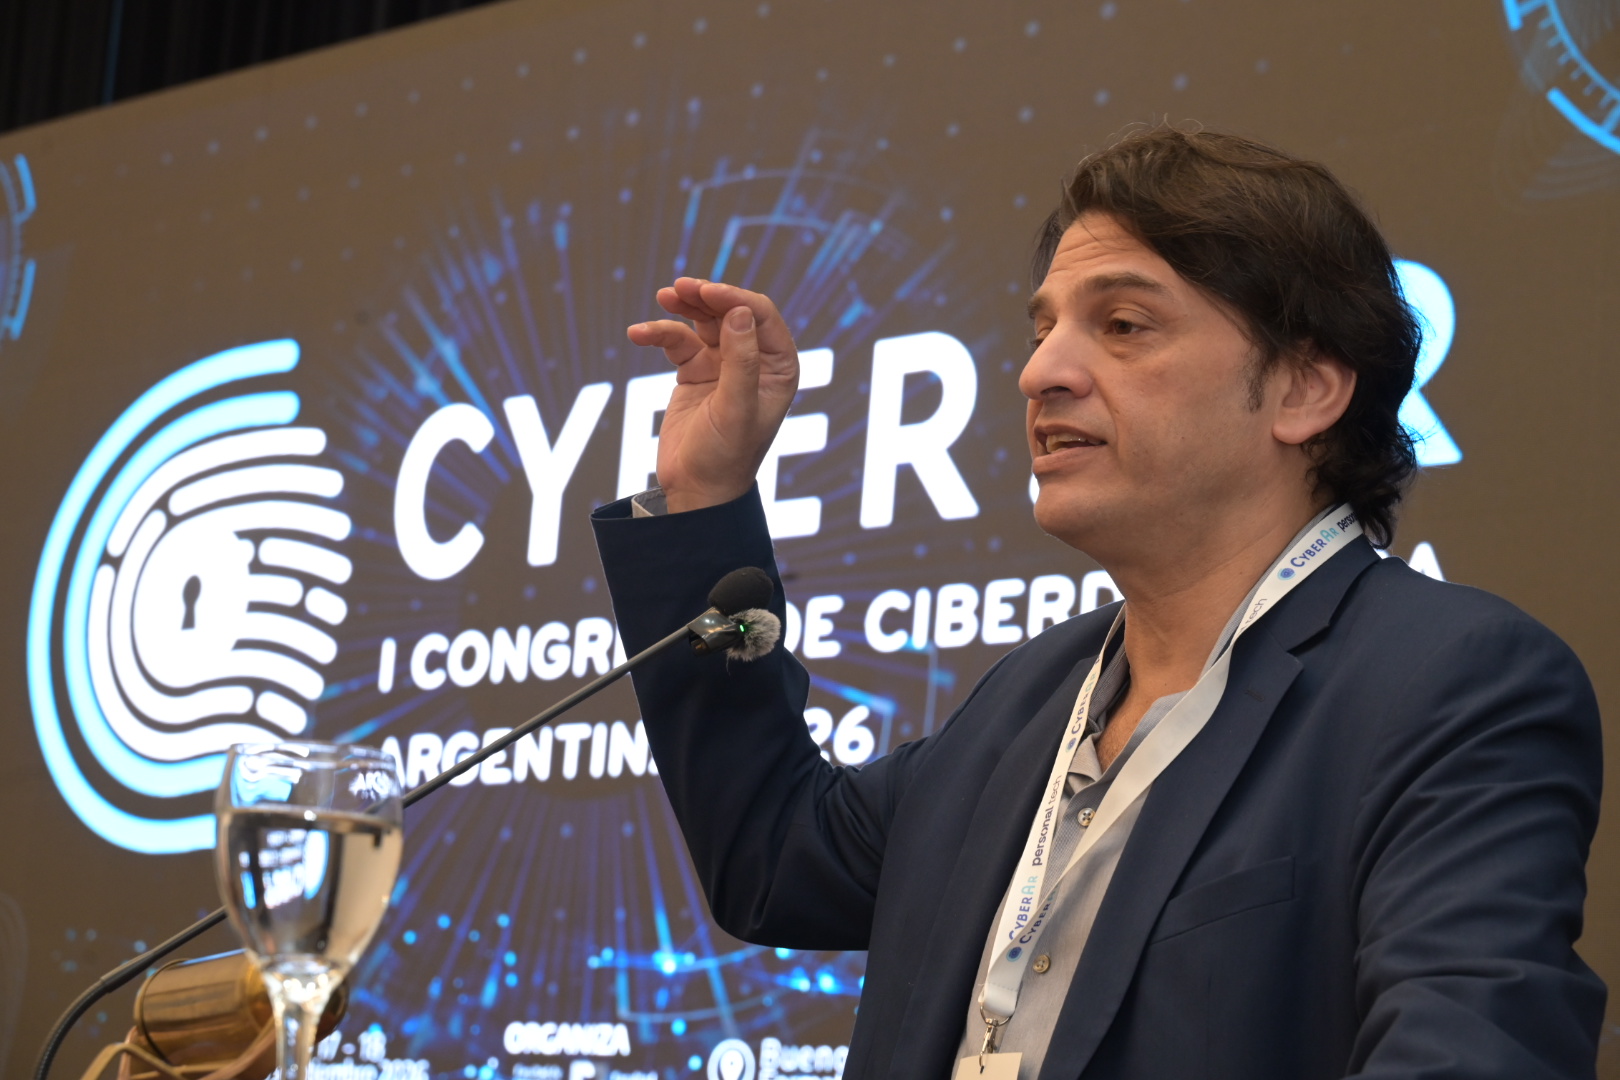
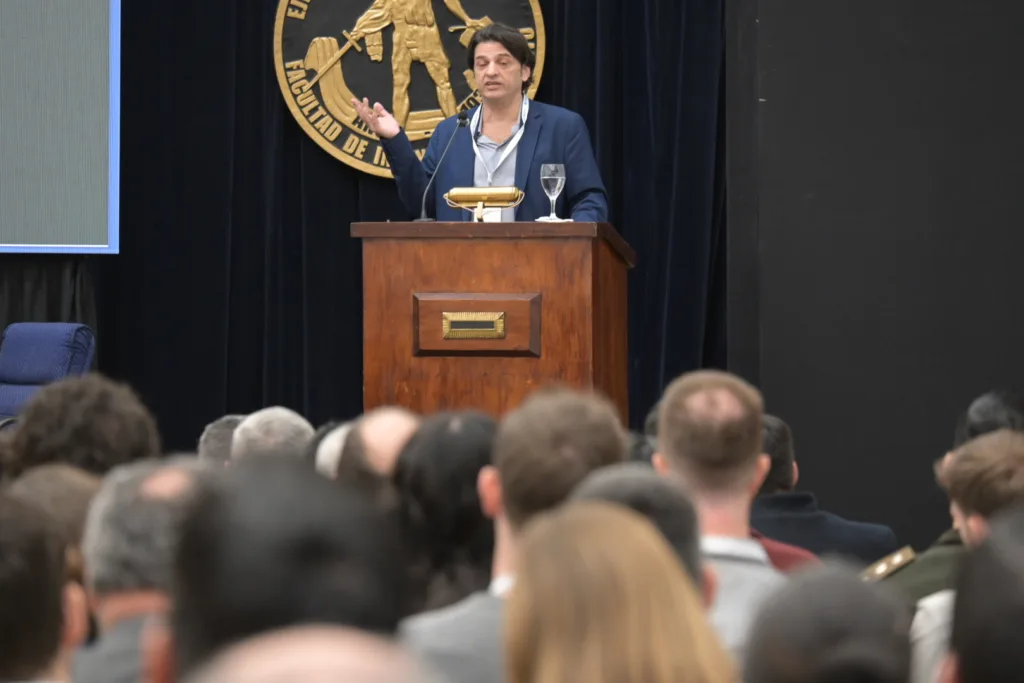
Un sistema que queda fuera de servicio durante unas horas puede convertirse en un problema operativo. Eso lo saben en el Centro Nacional de Ciberseguridad (CNC) de la Nación. Por eso, en el marco del primer Congreso de Ciberdefensa de Argentina, Ariel Waissbein, su director, tomó la palabra para advertir que, en el mundo digital, el riesgo no siempre aparece cuando comienza un ataque: muchas veces está instalado mucho antes, en servidores obsoletos, credenciales expuestas, sistemas que nadie tiene completamente identificados o infraestructuras que no cuentan con un plan para recuperarse después de una interrupción.
- Te puede interesar: “Ya no nos atacan personas, son robots”: la nueva guerra que enfrentan las Fuerzas Armadas
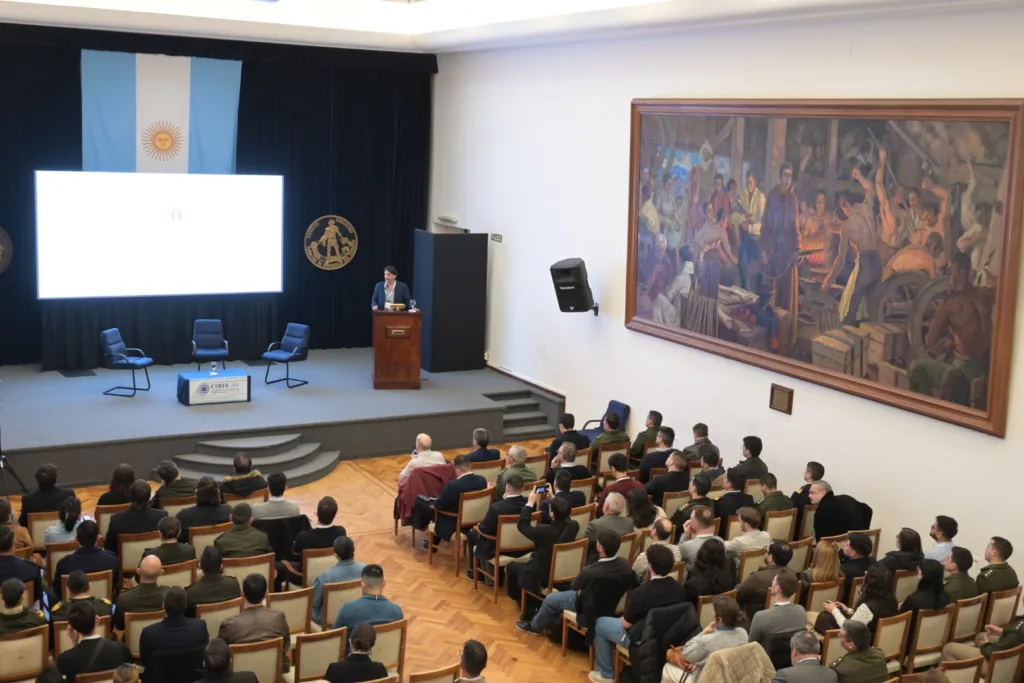
La premisa es sencilla, aunque el desafío sea enorme: primero hay que saber qué sistemas existen, cuáles son críticos, cuánto tiempo pueden permanecer fuera de servicio y qué recursos hacen falta para recuperarlos. Frente a ese escenario, la estrategia apunta a combinar regulación, asistencia, monitoreo, intercambio de inteligencia y una mayor coordinación entre el Estado, los reguladores y los operadores de infraestructuras críticas. El detalle que llevan adelante, en esta cobertura de DEF desde el Congreso que se desarrolla en la Facultad de Ingeniería del Ejército.
Un ecosistema digital que excede al Estado Nacional
El Centro Nacional de Ciberseguridad tiene como objetivo proteger el ciberespacio de interés nacional, con foco en el sector público nacional y las infraestructuras críticas. Sin embargo, durante su exposición, Ariel Weissbein, director del CNC, puso sobre la mesa una de las principales dificultades para cumplir con esa misión: el alcance federal del ecosistema digital argentino. Provincias, municipios, empresas privadas y algunas entidades binacionales forman parte de ese entramado, pero quedan fuera de la capacidad directa de regulación del organismo. “Funcionalmente tenemos que proteger a todo eso, sin embargo, el corte jurisdiccional es solamente el sector público nacional”, explicó. En ese escenario, advirtió, el desafío pasa por encontrar mecanismos que permitan llegar a esos actores: “Uno puede tener un diálogo, pero a veces se queda corto”.
- Te puede interesar: El ingenio de los militares argentinos en Malvinas: hacer mucho con poco, tres historias de innovación
Los incidentes relevados por el CNC muestran que las vulnerabilidades no necesariamente requieren ataques sofisticados. Weissbein relató el caso de unos routers que fueron tomados bajo control y utilizados para enviar órdenes a otros equipos: se trataba de dispositivos que llevaban “cinco o seis años” sin actualizarse.
Según explicó, las credenciales expuestas constituyen actualmente una de las principales fuentes de incidentes que observa el organismo, mientras que la obsolescencia tecnológica agrega otra capa de vulnerabilidad.
A ese escenario se suma un problema estructural: la falta de responsables específicos de ciberseguridad, de inventarios completos de sistemas y de recursos para resolver vulnerabilidades.
En ese contexto detalló: “El objetivo del CNC es comenzar a ordenar ese escenario mediante un catálogo de infraestructuras críticas y un análisis de cuánto tiempo puede tolerar cada servicio una interrupción”.
“Estamos tratando de resolver haciendo un buen listado de lo que son las infraestructuras críticas nuestras y viendo qué cosas deberíamos proteger”, explicó. La urgencia, además, crece con la inteligencia artificial: según Weissbein, esta tecnología reduce el tiempo, los conocimientos y los recursos necesarios para que un atacante pueda preparar una acción, acelerando la evolución del riesgo.
¿Cuándo se siente un ciberataque?
Además, uno de los puntos centrales planteados por Weissbein fue que no todas las infraestructuras críticas tienen el mismo margen de tolerancia frente a una interrupción. Mientras que algunos servicios pueden soportar horas o incluso días sin funcionar, en otros el impacto puede ser inmediato. “La salud es inmediata”, señaló, al explicar que una caída en los sistemas de un hospital puede obligar a derivar pacientes y afectar procedimientos médicos. En ese sentido, remarcó que el análisis de riesgo debe contemplar esos factores para evitar que una falla se convierta en un problema grave.
El escenario cambia cuando se trata de una filtración de datos personales. A diferencia de la interrupción de un servicio, cuyo impacto puede disminuir una vez restablecido el funcionamiento, la información expuesta puede seguir siendo utilizada durante meses o años. “El daño está en lo que pasa después de la filtración de datos”, explicó. Entre los riesgos mencionó eluso de información personal para abrir cuentas, obtener préstamos o realizar fraudes, incluso mediante las denominadas “cuentas mula”, utilizadas para dificultar el rastreo del dinero. También advirtió sobre el uso de números telefónicos y otros datos para llevar adelante distintas modalidades de ciberdelito.
Frente a ese escenario, el CNC comenzó a trabajar con los organismos reguladores de sectores estratégicos para extender las capacidades de protección más allá del ámbito público nacional. “En las privadas, en principio tenemos el deber de protegerlas, pero no tenemos la competencia para regularlas”, explicó. Por eso, el organismo busca avanzar en normas de seguridad que permitan exigir mayores niveles de protección a las empresas bajo su órbita.
Uno de los frentes de trabajo del CNC apunta a incorporar requisitos de ciberseguridad en las contrataciones del Estado. Un ejemplo: la obligación de reportar incidentes o filtraciones de datos.
Anticipación, clave para la ciberseguridad de un país
En paralelo, el CNC avanza en la identificación y clasificación de las infraestructuras críticas del país. El objetivo es pasar de categorías generales -como el sector eléctrico- a determinar específicamente qué actividades, sistemas y servicios requieren protección prioritaria. Para ello, el organismo trabaja con criterios vinculados al impacto que tendría una interrupción.
A partir de esa clasificación, explicó, se busca establecer cuánto tiempo puede tolerar cada sistema una interrupción y cuánta información puede perderse antes de que el impacto sea significativo. “Si no necesito recuperarlo inmediatamente y puedo perder algunos datos, bueno, no necesito gastar tanto”, señaló, al plantear la necesidad de vincular las inversiones en seguridad con el nivel de riesgo de cada servicio.
Otro de los proyectos apunta a fortalecer la coordinación frente a incidentes mediante un Centro Nacional de Operaciones que permita conectar a los organismos públicos y compartir información sobre amenazas en tiempo real. La idea es que, ante un ataque detectado en una dependencia, el resto pueda recibir una alerta y adoptar medidas preventivas. El objetivo es evitar respuestas aisladas y mejorar la capacidad de anticipación, especialmente frente a campañas que puedan afectar simultáneamente a distintos organismos.
Identificar, medir y proteger: el nuevo modelo de ciberseguridad
El CNC también busca fortalecer la coordinación entre los distintos centros de respuesta ante incidentes que funcionan en el país. Weissbein explicó que existen equipos provinciales, organismos públicos y grandes empresas con sus propias capacidades, por lo que uno de los objetivos es generar mecanismos que permitan articularlos. En ese marco, el organismo ya realizó ejercicios conjuntos con representantes de distintas entidades y avanza en una estrategia que permita compartir alertas e información aun cuando los actores involucrados queden fuera del alcance regulatorio directo del Estado nacional.
Uno de los problemas que el organismo intenta resolver es, precisamente, saber qué sistemas existen y cuáles son realmente críticos para el funcionamiento del Estado. Para eso, cada organismo del sector público nacional deberá identificar sus sistemas y asignarles un nivel de criticidad, que luego será revisado por el CNC. “No solo hay que tener el catálogo, sino que, a partir de eso, cada organismo del sector nacional tiene que hacer inventario de sistemas”, explicó Weissbein. El objetivo es determinar cuánto tiempo puede permanecer fuera de servicio cada sistema y cuánta información puede perderse sin generar un impacto significativo. Esa clasificación también busca evitar inversiones desproporcionadas: “No le vamos a exigir a todos el máximo”, aclaró, al señalar que los recursos deberían asignarse de acuerdo con el riesgo y la importancia de cada servicio.
Para avanzar en ese esquema, el CNC trabaja además en un modelo de madurez en ciberseguridad basado en estándares internacionales y experiencias de otros países. La propuesta contempla distintos niveles de desarrollo, de manera que cada organismo pueda identificar dónde se encuentra, qué brechas tiene y qué necesita para avanzar.
A partir de allí, cada entidad deberá realizar un diagnóstico, elaborar un plan para cerrar las brechas y establecer objetivos y plazos, mientras el CNC podrá brindar asistencia y, en determinados casos vinculados con funciones críticas, realizar controles.
El objetivo del CNC es que la protección del ciberespacio deje de depender exclusivamente de la capacidad individual de cada organismo y se transforme en un esquema compartido. Para eso, el organismo proyecta servicios de monitoreo para entidades que no cuentan con equipos propios y trabaja en la formación de nuevos responsables de ciberseguridad. “Estamos pensando en armar una escuela de CISOs (Chief Information Security Officer)”, explicó Weissbein. La idea es que esos especialistas puedan integrarse a las estructuras de cada entidad, acompañar la implementación de las medidas de seguridad, seguir su evolución y detectar necesidades comunes para generar capacitaciones o soluciones que puedan aplicarse de manera transversal.
Ariel Waissbein: “Sirve para transparentar”
En paralelo, el CNC busca que los organismos puedan declarar sus brechas de seguridad sin que eso implique necesariamente una exposición pública. Para Weissbein, reconocer las vulnerabilidades es el primer paso para dimensionar el problema y conseguir los recursos necesarios para resolverlo. “Es entender que declarar dónde está sirve para transparentar, para que la gente entienda qué sucedió, pero también sirve para conseguir recursos”, sostuvo. En ese sentido, planteó un cambio cultural respecto de la forma en que las organizaciones enfrentan los incidentes: pasar de ocultar las fallas a utilizarlas como información para mejorar las capacidades de prevención y respuesta.
Ese diagnóstico también permitirá al Estado dimensionar con mayor precisión la magnitud del problema.
El desafío, en definitiva, es construir durante los próximos años una estructura que permita al Estado conocer el riesgo que enfrenta y tomar decisiones explícitas sobre cómo administrarlo. Weissbein explicó que el CNC trabaja con un plan de tres años cuyo propósito es “ordenar todo”. Porque, detrás de cada sistema que no se actualiza, cada servicio que no tiene un plan de recuperación y cada vulnerabilidad que permanece abierta, hay una decisión sobre cuánto riesgo se está dispuesto a asumir. El objetivo del organismo es que esas decisiones dejen de ser implícitas y puedan ser identificadas, gestionadas y, sobre todo, asumidas por quienes tienen la responsabilidad de tomarlas.