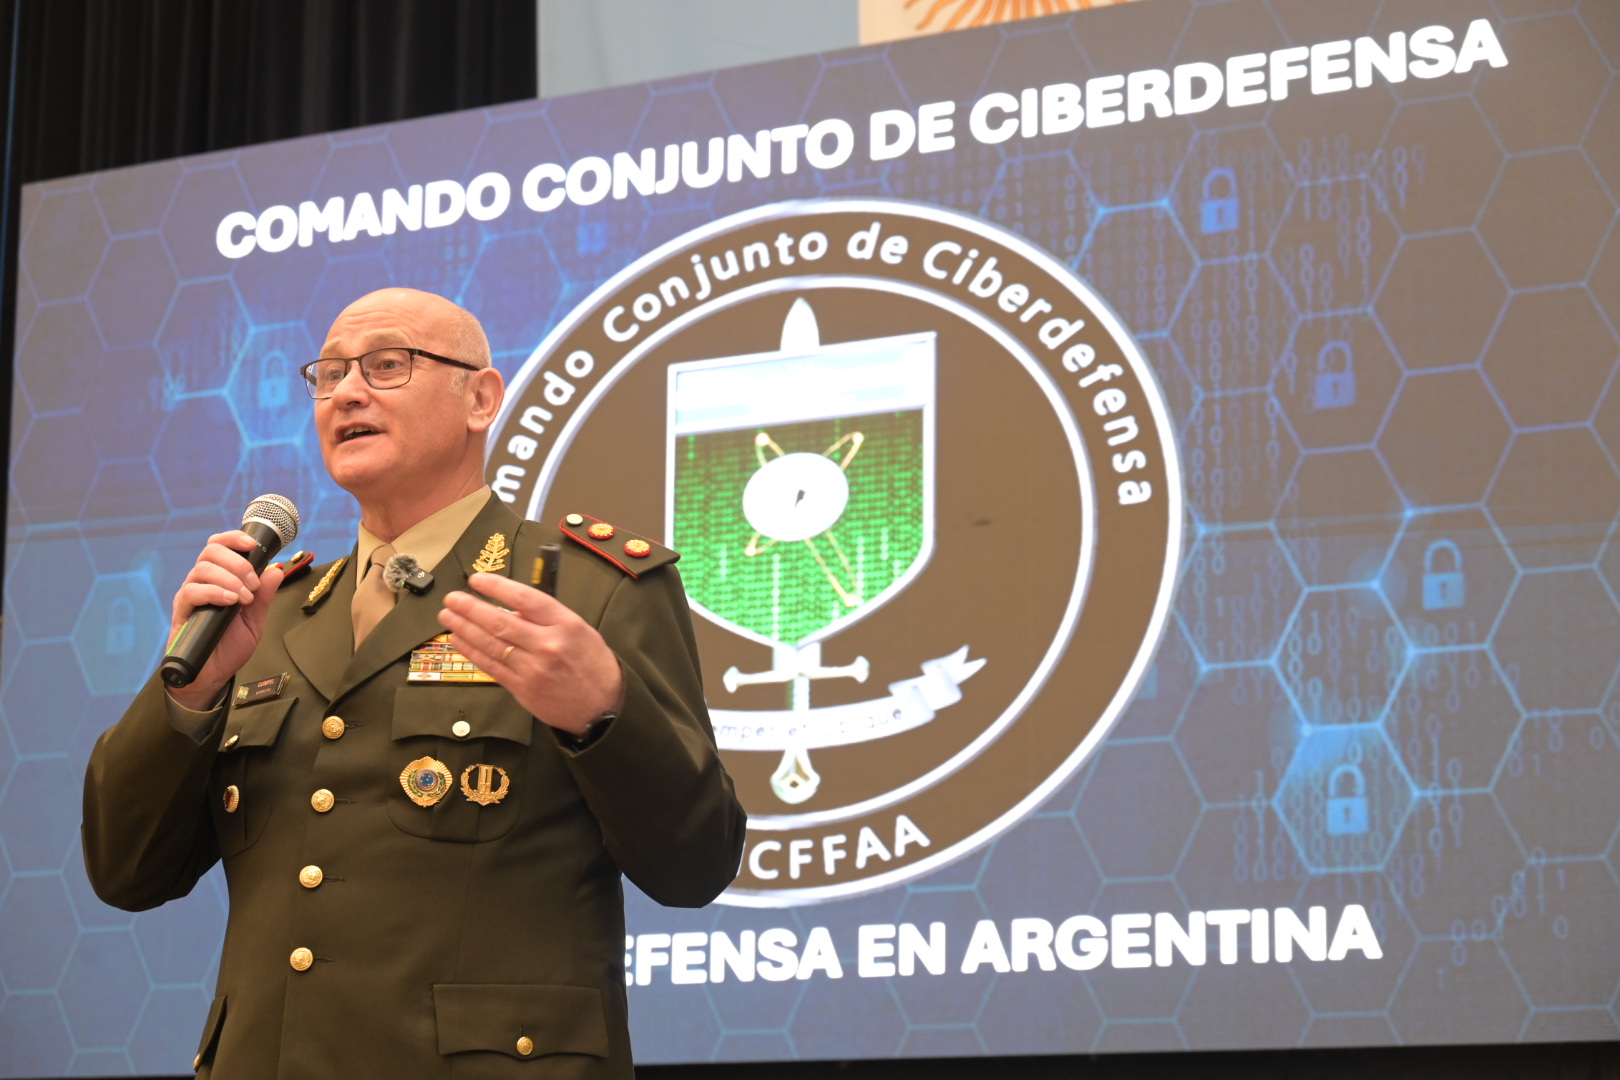
“Ya no nos atacan personas, nos atacan robots”. La frase del general de brigada Luis Pablo Guimpel, comandante Conjunto de Ciberdefensa de las Fuerzas Armadas sintetizó uno de los principales desafíos que atraviesa hoy el campo de batalla digital: la inteligencia artificial está cambiando la velocidad, la escala y la naturaleza de los ataques. Durante el primer Congreso de Ciberdefensa de Argentina, el militar explicó por qué las Fuerzas Armadas necesitan desarrollar capacidades capaces de anticiparse a un adversario que puede operar de manera autónoma y a una velocidad difícil de igualar por el ser humano.
- Te puede interesar: Adriana Baravalle en el Congreso de Ciberdefensa: “La inteligencia artificial suma una amenaza inminente”
Durante el panel “Ciberdefensa y guerra cognitiva”, el comandante planteó además que el ciberespacio dejó de ser un ámbito exclusivamente asociado a redes y sistemas informáticos. Allí también se disputan información, percepciones y decisiones, en un dominio sin fronteras geográficas y donde un ataque puede producir efectos concretos sobre infraestructuras críticas, operaciones militares e incluso sobre el funcionamiento de una sociedad.
La exposición recorrió algunos de los principales episodios que marcaron la evolución de la guerra en el ciberespacio y puso el foco en una transformación central: la ciberdefensa ya no puede limitarse a reaccionar frente a un ataque. Frente a herramientas capaces de actuar con velocidad y escala, sostuvo, la respuesta debe avanzar hacia capacidades predictivas y proactivas, con inteligencia artificial pero también con operadores humanos capaces de supervisar, decidir y controlar sus efectos.
“El próximo Pearl Harbor bien podría ser un ciberataque”, con esa cita de Leon Panetta, León Paleta, exsecretario de Defensa de los Estados Unidos, comenzó su exposición el general Guimpel.
¿Qué protege la ciberdefensa?
Ante un auditorio integrado por militares, miembros de las fuerzas de seguridad, académicos y estudiantes, el comandante conjunto de Ciberdefensa explicó que uno de los objetivos de su presentación era diferenciar conceptos que suelen utilizarse como sinónimos. “Hay muchas personas que lo utilizan como sinónimo: ciberseguridad y ciberdefensa. Pero, tienen sus características particulares”, señaló.
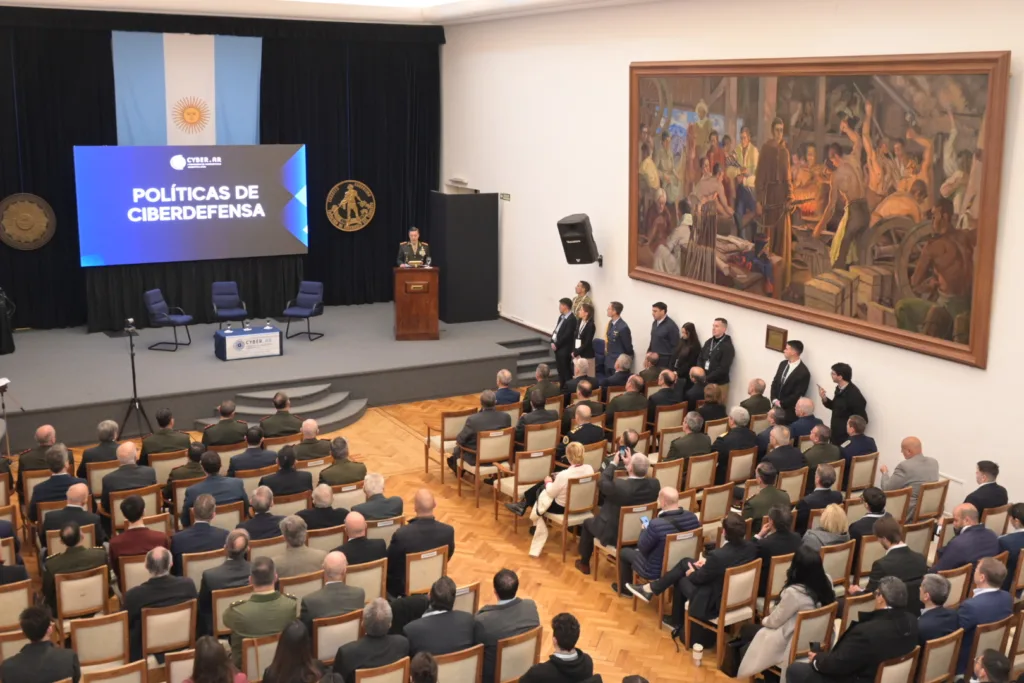
Para Guimpel, remarcó que la ciberdefensa no puede ser entendida simplemente como una extensión de la informática, sino como “una fuerza que produce efectos”.
Para explicar sobre qué actúa esa capacidad, Guimpel comenzó por definir el concepto de infraestructura crítica. Según detalló, se trata de todo aquello que presta un servicio esencial y cuya interrupción puede generar “pérdidas humanas, económicas o materiales”. Una parte significativa de esas infraestructuras está controlada por sistemas informáticos y conforma lo que se conoce como infraestructuras críticas de la información. “Lo que acabo de definir es el objetivo material de la ciberdefensa”, explicó el comandante, al introducir uno de los conceptos centrales.
- Te puede interesar: “El conflicto también puede darse en tiempos de paz”: la advertencia del primer Congreso de Ciberdefensa en Argentina
El siguiente paso fue definir el escenario en el que se desarrollan esas operaciones: el ciberespacio. Guimpel recordó que la OTAN lo considera un dominio operacional y destacó dos características centrales. Por un lado, es transversal al resto de los dominios militares: terrestre, marítimo, aéreo y espacial. Por otro, no se limita a una dimensión virtual. “Muchas personas escuchan la palabra ciberespacio y piensan que es solamente un problema de hackers. No, también tiene una capa física”, sostuvo. Esa dimensión, explicó, resulta clave para comprender por qué las operaciones en el ciberespacio pueden trascender las redes y los sistemas informáticos y producir efectos concretos sobre infraestructuras y capacidades estratégicas.
Guimpel: “Cuando se corta la conectividad, no es que se corta solamente Netflix”
“El ciberespacio no es natural, es creado por el hombre”, explicó, y recordó que está compuesto por tres capas: la física, la lógica -la dimensión virtual en la que se desarrollan las operacione- y la denominada “persona cibernética”, es decir, el individuo que interactúa con ese entorno. En ese último nivel aparece además una de las principales vulnerabilidades: “Es mucho más sencillo atacar desde dentro que desde fuera de una red”.
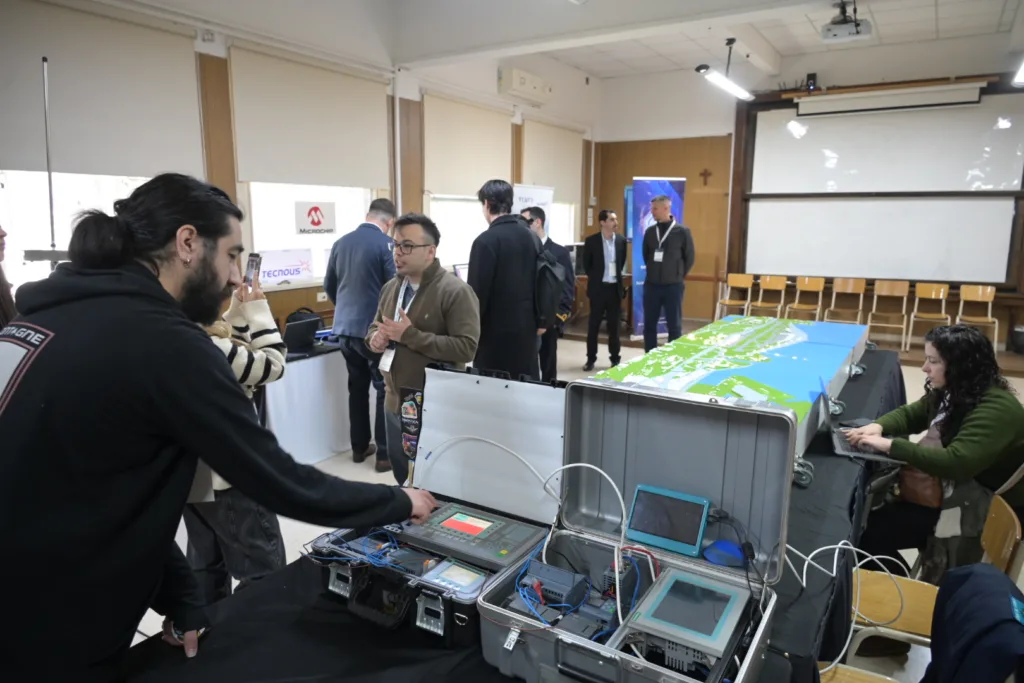
A partir de allí, Guimpel trazó una distinción entre tres conceptos que suelen confundirse: seguridad informática, ciberseguridad y ciberdefensa. La primera apunta a garantizar la confidencialidad, integridad y disponibilidad de la información en una red; la segunda constituye una política nacional orientada, entre otros objetivos, a proteger las infraestructuras críticas de información; y la tercera corresponde al ámbito militar. Según explicó, la ciberdefensa comprende “un área de capacidad militar” que se desarrolla mediante operaciones cibernéticas defensivas, ofensivas y de exploración para “mantener la libertad de acción del ciberespacio de interés propio y negárselo o impedírselo a un oponente”. En otras palabras, ya no se trata solamente de proteger datos: también de preservar la capacidad de un Estado para operar en un entorno donde una interrupción puede tener consecuencias concretas sobre el mundo físico.
- Te puede interesar: La única licenciatura en Ciberdefensa de la región es gratuita y se dicta en la UNDEF: cómo inscribirse y cuál es el plan de carrera
Para demostrar hasta dónde puede llegar ese impacto, el general recurrió a una serie de episodios históricos y comenzó por Estonia, en 2007. Por entonces, el país báltico ya tenía un alto grado de digitalización y una fuerte dependencia de la conectividad para el funcionamiento de su economía y de los servicios públicos. En medio de las protestas provocadas por el retiro del monumento del Soldado de Bronce, Estonia sufrió durante diez días un ataque distribuido de denegación de servicio que afectó sus sistemas. El episodio permitió visualizar una nueva dimensión de los conflictos: cuando una sociedad depende de sus redes, atacar el ciberespacio puede significar afectar mucho más que computadoras. “Cuando se corta la conectividad, no es que se corta Netflix”, graficó Guimpel. “Se corta el comercio exterior, se corta el sistema bancario, se cortan los semáforos y se cortan los sistemas de sostenimiento de vida de los hospitales”, aclaró.
De Estonia a Ucrania: cuando el ciberespacio se convierte en campo de batalla
Los casos de Estonia, Georgia, Irán y Ucrania permiten observar, según Guimpel, cómo evolucionaron las operaciones en el ciberespacio y cómo la frontera entre lo virtual y lo físico se volvió cada vez más difusa. En ese recorrido, el comandante mencionó el Centro de Excelencia Cooperativa de Ciberdefensa de la OTAN, con sede en Tallin, Estonia, donde se desarrolla anualmente Locked Shields, uno de los principales ejercicios internacionales de ciberdefensa. También se refirió al denominado Manual de Tallin, un documento elaborado por expertos que analiza la aplicación del derecho internacional a las operaciones cibernéticas, aunque no constituye un instrumento jurídicamente vinculante. En ese marco, Guimpel remarcó una de las principales dificultades que presenta este tipo de conflictos: “Determinar la atribución de un ciberataque, es decir, saber quién me atacó y desde dónde, es prácticamente imposible en tiempo y forma”.
El caso de Georgia, en 2008, marcó para Guimpel otro punto de inflexión. Antes y durante la intervención militar rusa, las redes georgianas fueron objeto de ataques distribuidos de denegación de servicio, que afectaron sistemas de comunicación y comando y control. La combinación entre operaciones cibernéticas y acciones militares convencionales mostró que un ataque digital podía utilizarse como parte de una operación más amplia. El ejemplo de Natanz, en Irán, profundizó todavía más esa transformación. Allí, el malware conocido como Stuxnet fue diseñado para alterar el funcionamiento de las centrifugadoras utilizadas para el enriquecimiento de uranio sin que los sistemas de control registraran inicialmente el comportamiento anómalo. Guimpel destacó que la preparación de una operación de estas características demandó un tiempo considerable: “Lo que se tarda en preparar una ciberoperación”.
La evolución llegó, finalmente, a Ucrania, donde Guimpel distinguió dos etapas. En una primera fase, las acciones contra la infraestructura física de conectividad demostraron que cortar cables y estaciones de anclaje podía afectar directamente el funcionamiento del ciberespacio. “Si yo rompo la capa física, desaparece el ciberespacio”, explicó. En una segunda etapa, la guerra incorporó una dimensión cibernética mucho más amplia y globalizada. Según los datos citados durante la exposición, durante el primer año y medio de la guerra se registraron más de 1.500 operaciones cibernéticas dirigidas contra infraestructuras críticas y objetivos vinculados con decenas de países. El fenómeno también trascendió a las fuerzas militares tradicionales: ante la ausencia inicial de una fuerza de ciberdefensa ucraniana, el gobierno convocó a hackers de distintos lugares del mundo y conformó el denominado Ukrainian Cyber Army. Para Guimpel, esta evolución muestra que la ciberdefensa ya no puede pensarse únicamente como una actividad destinada a proteger redes: “Depende de que yo pueda proyectar poder”.
- Te puede interesar: La guerra cambió y el Ejército Argentino se prepara: la Compañía de Drones y el combate a kilómetros de distancia
La incorporación de inteligencia artificial está modificando la velocidad y la escala de las amenazas cibernéticas. Para Guimpel, esas son las dos variables que explican el nuevo escenario: “Ya no nos atacan personas, nos atacan robots e inteligencias artificiales”. Como ejemplo de esa dimensión, reveló que los sistemas de las Fuerzas Armadas pueden registrar hasta 1,2 millones de intentos de ruptura de un firewall en menos de una hora. El cambio, explicó, no radica solamente en la cantidad de ataques, sino también en su capacidad de extenderse simultáneamente sobre grandes segmentos de una infraestructura. Frente a ese escenario, esperar a que ocurra un incidente para responder dejó de ser una alternativa suficiente.
Inteligencia artificial en los ciberataques y un polígono cibernético
Guimpel puso el foco en un tipo específico de inteligencia artificial: las redes neuronales capaces de planificar, desarrollar herramientas, ejecutar acciones, evaluar resultados y aprender de manera autónoma. Esa evolución, sostuvo, obliga a modificar la forma en que se concibe la defensa de las redes.
“La ciberdefensa ya no puede ser reactiva, ya no puedo esperar a que me ataque. Tengo que ser predictivo y proactivo”, reconoció. El desafío se vuelve todavía mayor cuando la inteligencia artificial comienza a intervenir directamente sobre los sistemas que debe proteger. Mientras que en una red convencional una respuesta automatizada puede implicar simplemente interrumpir temporalmente una conexión, en una infraestructura crítica de tecnología operacional un error puede tener consecuencias sobre vidas humanas. Por eso, Guimpel planteó la necesidad de mantener al “humano en el ciclo”, con especialistas capaces de supervisar y validar las decisiones tomadas por los sistemas.
Ese cambio ya comenzó a trasladarse a las capacidades que busca incorporar la Ciberdefensa de las Fuerzas Armadas argentinas: Guimpel anticipó la adquisición de un Cyber Range, un polígono cibernético destinado al adiestramiento.
En su conclusión, el comandante resumió el desafío en términos de tiempo, espacio y poder de combate: “El conflicto no tiene tiempo ni fronteras”. Y frente al avance de la inteligencia artificial, sostuvo que la ventaja no estará necesariamente en quien posea “el mejor sistema o la última tecnología”, sino en quien pueda integrarla de manera eficiente dentro del ciclo de decisión humana.