La irrupción masiva de las herramientas de inteligencia artificial (IA) generativa redefinió la productividad global, pero abrió una brecha de seguridad sin precedentes. A medida que empleados, académicos y funcionarios incorporan modelos comerciales en su rutina diaria, surge una advertencia clave: la información que se sube a las plataformas públicas no solo alimenta algoritmos ajenos, sino que compromete la soberanía tecnológica y operativa de las naciones.
Alejandro Corletti es doctor en Ingeniería Informática con más de 30 años de experiencia en redes y ciberseguridad. Inició su carrera en 1997 como Jefe de Redes del Ejército Argentino. Docente universitario, consultor y fundador de DarFe, ha publicado cinco libros de acceso libre. Guiado por la filosofía Open Source, lidera el proyecto educativo DarFe Learning Consulting, donde comparte gratuitamente cursos, libros y recursos técnicos para formar a las nuevas generaciones en ciberseguridad sin barreras económicas.
En el marco de CYBER.AR, el Primer Congreso de Ciberseguridad en Argentina, Corletti hizo hincapié en la importancia de clasificar la información sensible que se comparte con la inteligencia artificial en infraestructuras críticas.
- Te puede interesar: ¿Qué es la ciberdiplomacia y por qué es un tema estratégico? La palabra de Daniel Martella, secretario del Ministerio de Defensa
El nuevo paradigma laboral y tecnológico
–Para empezar, ¿cuáles son los principales desafíos que identificás hoy con la irrupción de la inteligencia artificial y hacia dónde nos dirigimos?
–El mercado laboral atraviesa una reestructuración acelerada y veo que la sociedad se está dividiendo en tres grandes perfiles respecto a la IA.
Por un lado están los excluidos, que son aquellos profesionales y organizaciones que no la adoptan ni se quieren dedicar a aprenderla. El margen de rezago para este grupo no supera los dos años y se quedan fuera del mercado igual que ocurrió hace décadas con quienes no quisieron aprender computación.
Por otro lado encontramos a los usuarios operativos, quienes emplean herramientas de IA para su trabajo diario, soporte administrativo, clases o exámenes. Esta adopción básica les permite mantenerse en carrera, pero nada más.
Finalmente se ubican los arquitectos de la IA, que son aquellos que bajan al nivel técnico: profundizan en la programación, el desarrollo de infraestructura y la ingeniería de prompts. Este segmento es el que va a triunfar y liderar el futuro.
El uso de la IA es inevitable. Sin embargo, el verdadero reto no radica en la capacidad de uso, sino en la naturaleza de la información que se procesa y qué tipo de datos le estamos entregando.
Cajas negras y fugas de datos en sectores estratégicos
–Marcás una distinción muy clara sobre el tipo de información que subimos a estas plataformas. ¿Dónde está el peligro real?
–El peligro escala cuando se procesa información sensible de infraestructuras críticas: centrales nucleares, aeropuertos, hospitales, redes de telecomunicaciones, datos gubernamentales, militares o de hipótesis de conflicto.
Si usás una IA para planificar un viaje a Japón, esa información ya queda entrenando al modelo y la perdiste, pero el impacto es puntual e individual. Ahora, cuando alguien con responsabilidad en una infraestructura crítica sube datos sensibles a modelos de uso general (General Purpose AI como ChatGPT, Gemini o Copilot), está cometiendo una negligencia grave. Esas herramientas funcionan como cajas negras: no son auditables y, para garantizar acuerdos de nivel de servicio (SLA) y redundancia operativa ante caídas del sistema, duplican la información en múltiples servidores distribuidos globalmente. Eso rompe el principio de confidencialidad y deja registros permanentes (logs) fuera del control institucional.
Le he preguntado a modelos de IA qué pasaría en los próximos 10 años si se sigue subiendo información sensible de infraestructuras críticas a la nube pública, y la propia IA responde que se pierde hasta el 90% de la soberanía nacional.
–Muchas grandes empresas usan versiones corporativas bajo la promesa de que los datos quedan “protegidos” dentro de la organización. ¿Qué tan real es ese aislamiento?
–No es tan claro como lo venden. En debates con responsables de estas tecnologías surgen dos preguntas clave que no se pueden responder con total certeza.
La primera es si realmente garantizan que los datos no pasan a formar parte de la nube para entrenamiento, lo cual no es posible al 100% porque los modelos necesitan nutrirse continuamente de las interacciones.
La segunda es qué ocurre con los registros técnicos o logs. Cada interacción genera un registro por motivos de mantenimiento y alta disponibilidad. Esos registros –que pueden contener la consulta exacta sobre el comportamiento o el escalado energético de una central nuclear– quedan guardados en servidores que no se controlan y que pueden estar replicándose en cualquier parte del mundo.
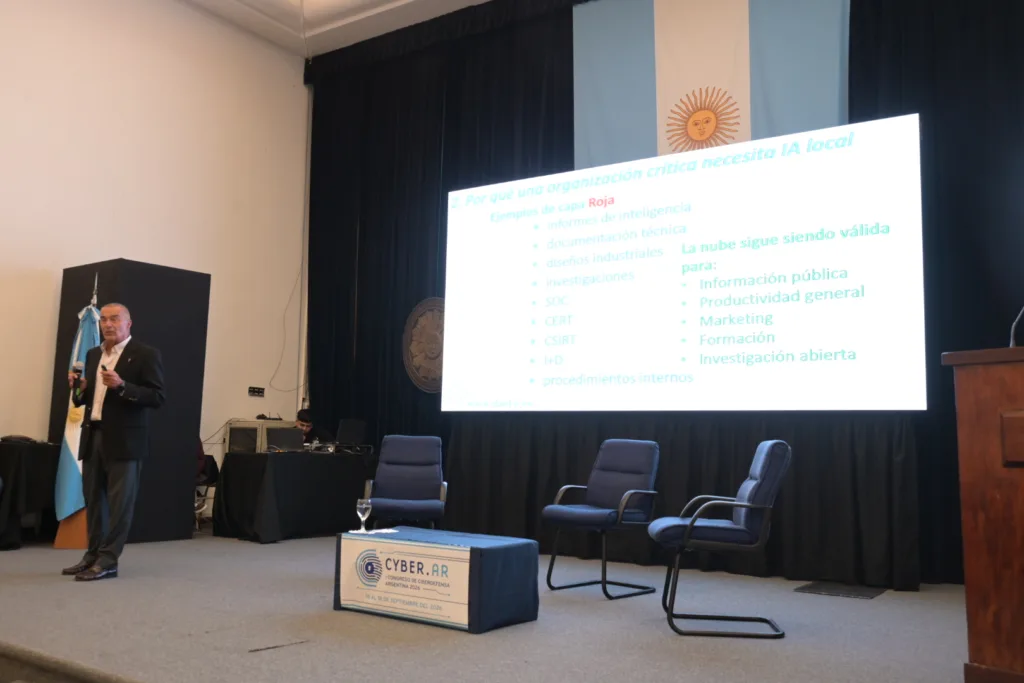
Redes locales y el estándar AirGap: la alternativa técnica
–Ante esta realidad, ¿es posible frenar el desarrollo o cuál es la solución técnica para evitar que la situación se descontrole?
–El desarrollo no se va a frenar. La respuesta técnica no es prohibir la IA, sino aplicar una clasificación estricta de la información e implementar IAs locales.
Toda la información pública o de bajo impacto, correspondiente a un nivel verde o amarillo, puede procesarse sin problemas en modelos comerciales o servicios en la nube convencionales. En cambio, la información confidencial o estratégica, clasificada en nivel rojo, debe ser canalizada exclusivamente a través de modelos locales aislados.
La estrategia de protección exige implementar el concepto de Sandbox (entorno controlado) y AirGap (brecha de aire real), que implica una separación física total de la red: sin cables conectados, sin Wi-Fi y sin fibra hacia el exterior. A través de librerías de código abierto (Open Source), las organizaciones pueden entrenar modelos propios encerrados en sus propios servidores. No competís con ChatGPT para saber cuándo se extinguió el último dinosaurio, sino que consolidás un modelo hiperespecializado en los procesos internos de tu organización, respaldado por dispositivos físicos como diodos de datos (data diodes), que impiden físicamente que la información salga del servidor.
Regulación e infraestructura regulatoria
–En el ámbito normativo y legislativo, ¿cómo ves la posición de Europa en comparación con nuestra región?
–Europa es pionera absoluta. En su momento lo fue con el Reglamento General de Protección de Datos (RGPD) y ahora lo es con la AI Act (Ley de Inteligencia Artificial) y la directiva NIS 2 para la protección de infraestructuras críticas. En España, por ejemplo, ya funciona la AESIA (Agencia Estatal de Supervisión de Inteligencia Artificial), el primer organismo europeo capacitado para auditar y controlar los despliegues de IA en el sector público y privado.
En Latinoamérica, y particularmente en Argentina, la legislación todavía está muy verde. Lo más inteligente que podríamos hacer en la región para evitar la vulneración masiva de bases de datos estratégicas es no reinventar la rueda: copiar y adaptar los marcos regulatorios y guías públicas que Europa ya tiene masticados y probados.
La cultura de la seguridad compartida
–Mencionás con frecuencia el valor de la divulgación. ¿Qué rol juega esto en la ciberseguridad actual?
–Se desvirtuóla palabra hacker, pero en sus orígenes en los años 80, la cultura hacker era la cultura de investigar y compartir el conocimiento. En ciberseguridad, guardar el conocimiento por egoísmo es peligroso; si en un equipo una sola persona no comparte lo que hace, se convierte en un punto único de falla.
Hoy el factor humano es el eslabón más determinante. Es momento de que la sociedad en su conjunto exija límites sobre el uso de sus datos esenciales en salud, transporte o energía. Proteger la información sensible no es solo un protocolo técnico: es una condición imprescindible para garantizar la soberanía y la independencia institucional de cara a la próxima década.